Docker e aplicações
Senha do administrador do Joomla: como fazer o reset pelo banco ou pela CLI
No Joomla, o Superusuário não recebe o link de redefinição por e-mail, mesmo com a mensagem de envio na tela. Para recuperar o acesso, troque a senha direto no banco pelo phpMyAdmin ou use a CLI do próprio Joomla. Os dois caminhos foram testados no Joomla 6.1.4 e valem para o 5.
- Por equipe técnica da Hospedagem Segura
- Atualizado em 10/10/2026
- 8 min de leitura
Texto do artigo
Neste artigo
Para redefinir a senha do administrador do Joomla quando você não consegue mais entrar, há dois caminhos que funcionam em 2026: trocar a senha direto no banco de dados, pelo phpMyAdmin do painel da hospedagem, ou rodar o comando user:reset-password da CLI do próprio Joomla, se você tem acesso SSH. O link de "esqueci a senha" não resolve para quem é Superusuário: o Joomla bloqueia esse pedido de propósito.
Todos os passos abaixo foram testados no Joomla 6.1.4 com MySQL 8.4 e valem também para o Joomla 5. No fim há uma seção para quem ainda está no Joomla 3 ou 4.
Antes de começar
- Acesso ao painel da hospedagem (para abrir o phpMyAdmin) ou acesso SSH à conta.
- O nome do banco e o prefixo das tabelas. Os dois estão no arquivo configuration.php, na pasta do Joomla: public $db é o banco e public $dbprefix é o prefixo. Neste guia o prefixo é exm_; o seu será outro.
- Um backup do banco de dados. Um comando errado na tabela de usuários afeta o login de todo mundo.
Por que o "Esqueci a senha" não funciona para o Superusuário
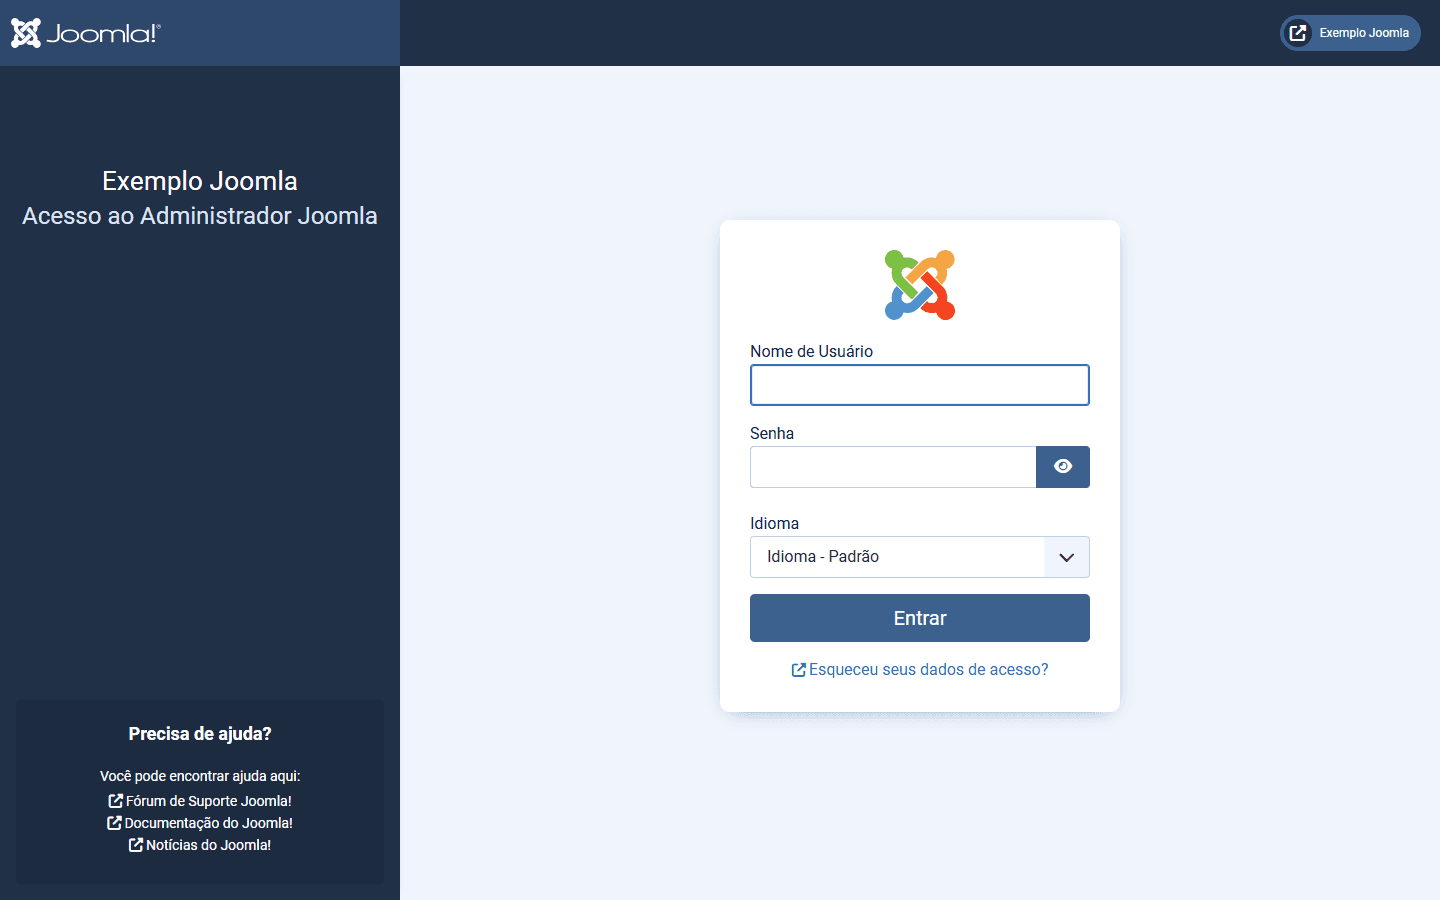
Na tela de login do administrador, o link "Esqueceu seus dados de acesso?" leva à documentação oficial do Joomla. O formulário de redefinição por e-mail fica no site, no endereço index.php?option=com_users&view=reset, e funciona para autores, editores, gerentes e administradores comuns.
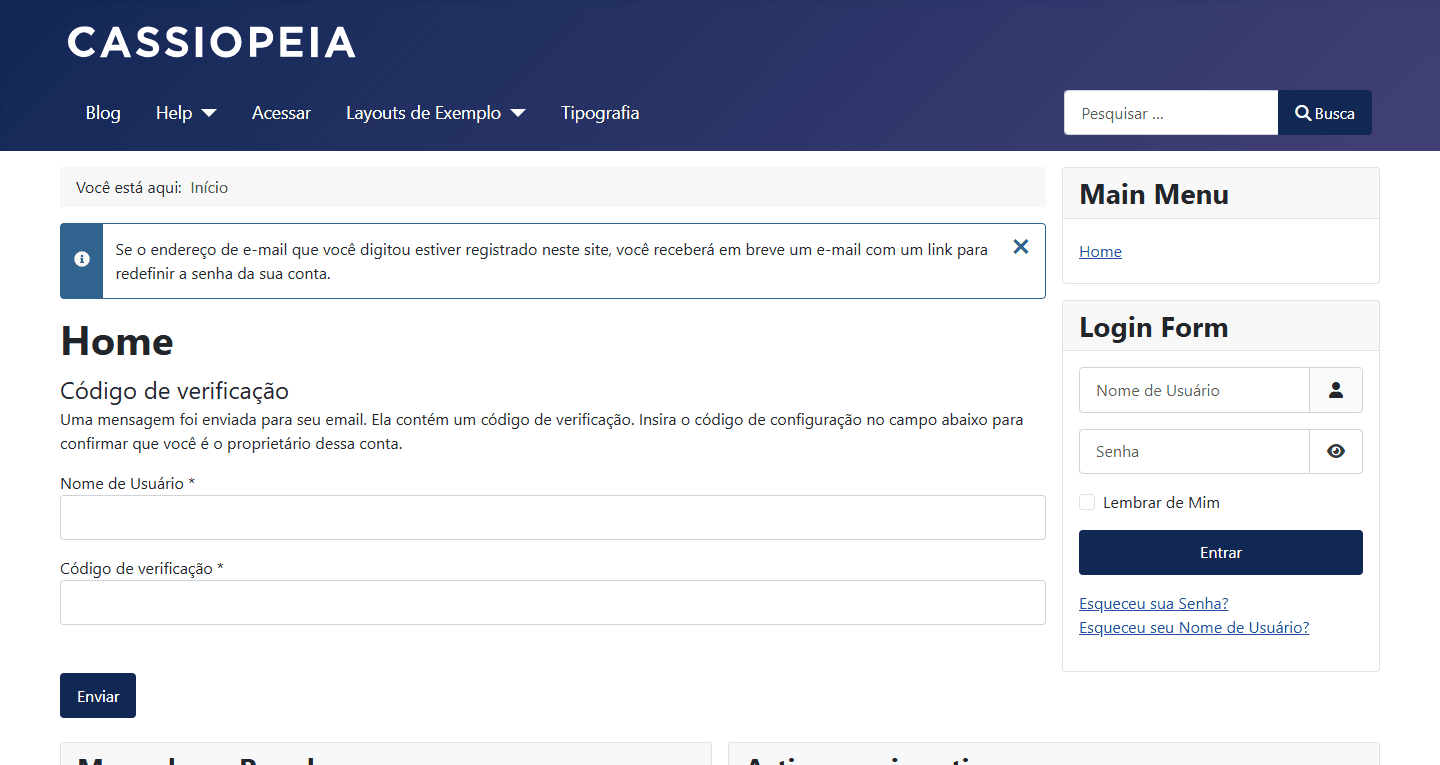
Para contas do grupo Super Users, o Joomla recusa o pedido. Para não revelar quais e-mails estão cadastrados, a tela mostra a mesma mensagem de sempre, dizendo que um link chegará se o e-mail estiver registrado, mas nenhum e-mail é enviado. Com o modo de depuração ligado, aparece o motivo real: "Um Superusuário não pode requisitar um lembrete de senha". Essa regra está no código do Joomla 3.10, 4.4, 5.4 e 6.1.
Se o site tem outro Superusuário, o mais simples é pedir a ele uma senha nova para você em Usuários > Gerenciar. Se não tem, siga um dos métodos abaixo.
Como redefinir a senha do administrador do Joomla pelo phpMyAdmin
- No painel da hospedagem, abra o phpMyAdmin e clique no banco de dados do Joomla.
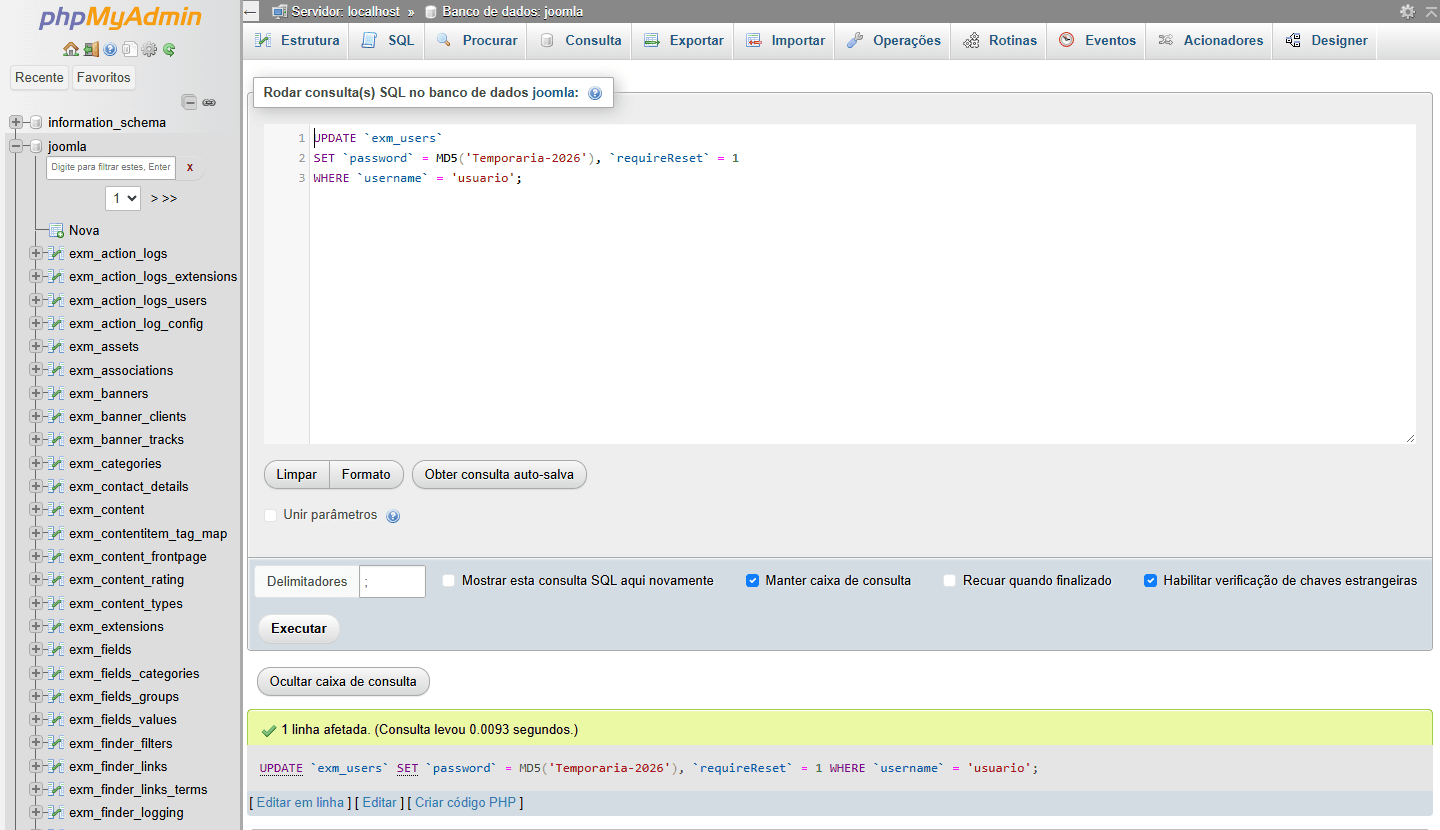
- Abra a aba SQL.
- Cole o comando abaixo trocando exm_ pelo seu prefixo, usuario pelo nome de login da conta e Temporaria-2026 por uma senha temporária.
- Clique em Executar. O phpMyAdmin deve responder "1 linha afetada".
UPDATE `exm_users`
SET `password` = MD5('Temporaria-2026'), `requireReset` = 1
WHERE `username` = 'usuario';O Joomla atual guarda as senhas em bcrypt (o hash começa com $2y$), mas ainda aceita um hash MD5 antigo na hora do login e, assim que você entra, regrava a senha no formato atual. Conferimos isso no banco depois do teste. O campo requireReset = 1 obriga a trocar a senha logo após o login, então a senha temporária serve para um único acesso.
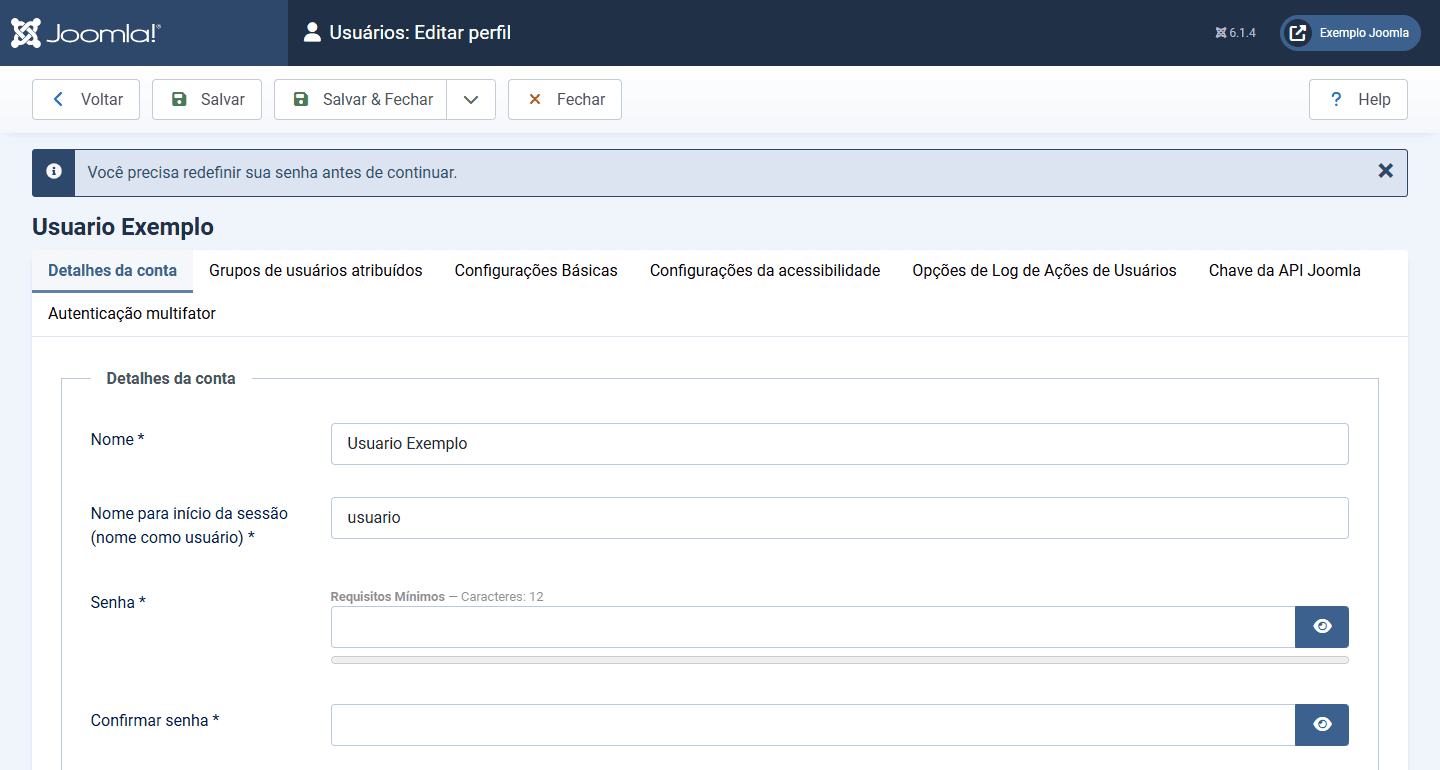
Entre no administrador com o usuário e a senha temporária. O Joomla abre o seu perfil com o aviso "Você precisa redefinir sua senha antes de continuar". Defina a senha definitiva (no Joomla 6, o mínimo padrão é de 12 caracteres) e salve.
Se você não sabe qual é o usuário administrador
O grupo Super Users tem o número 8. Esta consulta lista as contas desse grupo:
SELECT u.id, u.username, u.email
FROM `exm_users` u
JOIN `exm_user_usergroup_map` m ON m.user_id = u.id
WHERE m.group_id = 8;O hash pronto do manual oficial
O manual do Joomla sugere colar no campo password um hash pronto que corresponde à senha secret: d2064d358136996bd22421584a7cb33e:trd7TvKHx6dMeoMmBVxYmg0vuXEA4199. Também funciona no Joomla 6, mas essa senha é pública. Se usar, entre e troque na mesma hora.
Como trocar a senha pela CLI do Joomla (SSH)
Desde o Joomla 4, a pasta cli traz o joomla.php, que administra o site pelo terminal. Com acesso SSH, entre na pasta do site (em hospedagem com cPanel, normalmente ~/public_html) e rode:
php cli/joomla.php user:list
php cli/joomla.php user:reset-password --username=usuarioO primeiro comando mostra os usuários e os grupos de cada um. O segundo pede a senha nova sem exibir o que você digita e termina com "Password changed!". Rode com o usuário dono dos arquivos do site (no cPanel, o próprio usuário da conta), e não como root, para que nenhum arquivo criado pelo comando fique com o dono errado.
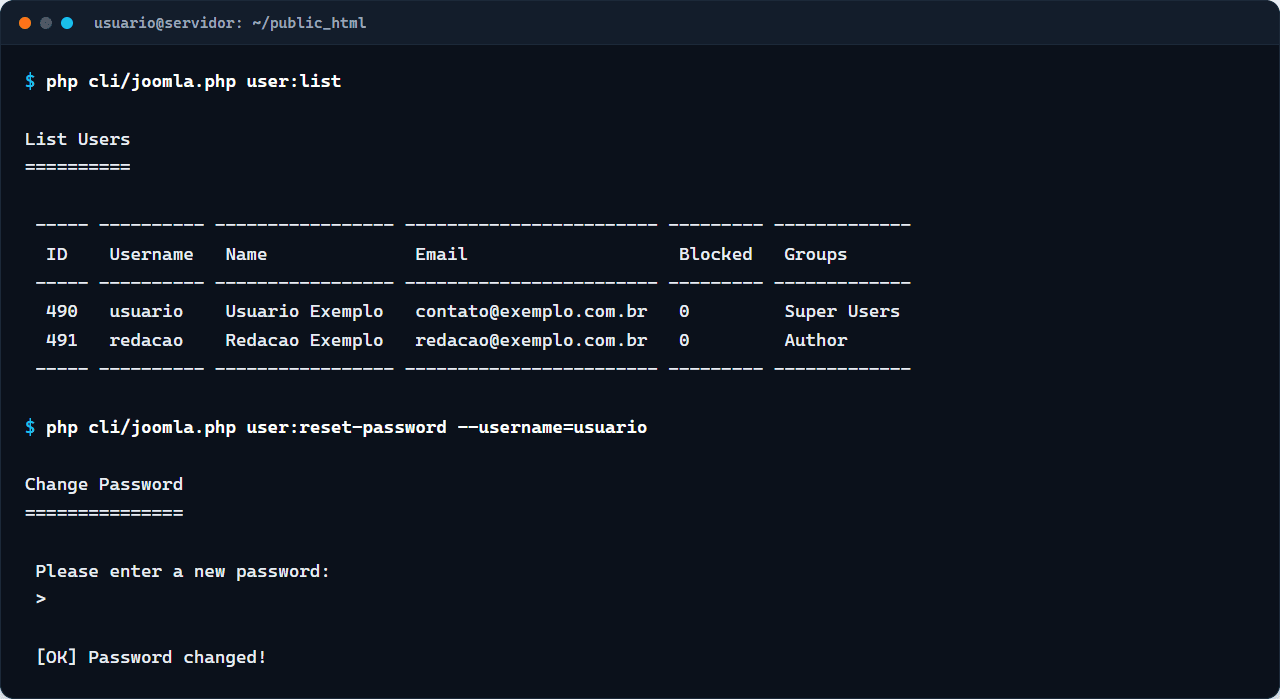
O comando também aceita --password=..., mas aí a senha fica gravada no histórico do shell. Prefira digitar quando ele pedir. Um detalhe que vimos no teste: a CLI troca a senha, mas não desmarca o requireReset. Se ele estiver ligado, o Joomla ainda vai pedir uma senha nova no próximo login.
Outras situações
Você tem uma conta de Gerente ou Administrador
O manual oficial descreve um acesso de emergência pelo configuration.php. Dê permissão 644 ao arquivo, acrescente a linha abaixo antes da última chave, trocando gerente pelo seu usuário, e entre com essa conta: ela ganha poderes de Superusuário enquanto a linha existir.
public $root_user = 'gerente';No teste, o Joomla mostrou o aviso "Você está autenticado com a configuração de Usuário Root de Emergência" e um link para remover a linha automaticamente. Redefina a senha do Superusuário e remova a linha logo em seguida.
A conta tem autenticação multifator
Trocar a senha não desliga o MFA. Se você perdeu o aplicativo autenticador, use um dos códigos de backup gerados quando o MFA foi ativado. Outro Superusuário também pode remover o método na aba Autenticação multifator do seu usuário.
Joomla 3 e 4: o que muda
O método do banco vale para as duas versões: a tabela de usuários e o campo requireReset já existiam no Joomla 3.10. A CLI com user:reset-password só existe a partir do Joomla 4.0.
O problema maior é outro. O suporte oficial do Joomla 3 terminou em agosto de 2023 e o do Joomla 4, em outubro de 2025: nenhuma das duas recebe correções de segurança. Pelo roadmap do projeto, o Joomla 5 recebe correções até 13/10/2026 e só segurança até 12/10/2027, e o Joomla 6 tem suporte até outubro de 2029. Recuperou o acesso a um site antigo? Faça backup e planeje a atualização em etapas até a versão 6.
Depois de recuperar o acesso
- Use uma senha longa e única, guardada num gerenciador de senhas.
- Revise Usuários > Gerenciar e remova contas que você não reconhece, principalmente no grupo Super Users.
- Ative a autenticação multifator para quem administra o site e guarde os códigos de backup.
- Se usou o root_user, confira que a linha saiu do configuration.php.
- Se a senha foi perdida por suspeita de invasão, troque também a senha do banco e as senhas do painel e do FTP.
Recuperar a senha é rápido quando você tem phpMyAdmin e um backup recente à mão. Na hospedagem para Joomla da Hospedagem Segura, o cPanel traz o phpMyAdmin, o Joomla se instala pelo Softaculous e a conta tem backup periódico conforme o plano. Se você prefere usar a CLI e ter acesso root, o VPS Assistido atende o mesmo site com recursos só seus.
Perguntas frequentes
Qual é a senha padrão do administrador do Joomla?
Não existe senha padrão: ela é definida na instalação. A senha secret que aparece em tutoriais é a do hash de exemplo do manual oficial e só funciona depois que alguém grava esse hash no banco.
Como redefinir a senha do Joomla pelo phpMyAdmin?
Abra a aba SQL do banco do Joomla e rode um UPDATE na tabela de usuários (prefixo_users) com MD5('senha-temporária') no campo password e requireReset = 1. Entre com a senha temporária e defina a definitiva na tela que o Joomla abre.
Por que não recebo o e-mail de redefinição de senha do Joomla?
Se a conta é de Superusuário, o Joomla não envia o e-mail de propósito, mesmo mostrando a mensagem de envio. Para os outros usuários, confira se o site consegue enviar e-mails (SMTP configurado em Configuração Global) e a pasta de spam.
O Joomla ainda usa MD5 nas senhas?
Não para guardar. As versões atuais gravam as senhas em bcrypt e só aceitam o MD5 como formato antigo, convertendo a senha para bcrypt no primeiro login.
Esse método funciona no Joomla 3?
O método pelo banco funciona. A CLI user:reset-password só existe a partir do Joomla 4. Como o Joomla 3 está sem suporte desde agosto de 2023, use o acesso recuperado para planejar a atualização.
Leia também
- Primeiros passosComo criar uma senha forte e segura: o que vale em 2026Comprimento vale mais que símbolos: o NIST pede no mínimo 15 caracteres para a senha usada sozinha e acabou com a troca periódica obrigatória. Veja como gerar senhas e frases-senha no terminal, checar se uma senha já vazou, guardar tudo num gerenciador e ativar a verificação em duas etapas.8 min de leitura10/10/2026
- Painéis de controleComo ativar a autenticação de dois fatores no cPanelCom a autenticação de dois fatores, entrar no cPanel exige a senha e um código temporário do seu celular. Mesmo que a senha vaze, ninguém acessa a conta sem o código.3 min de leitura10/10/2026
- Primeiros passosComo hospedar um site: guia passo a passoColocar um site no ar envolve cinco decisões: domínio, tipo de hospedagem, publicação, segurança e e-mail. Este guia mostra cada etapa e como escolher sem pagar por recursos que você não usa.5 min de leitura10/10/2026
Joomla com phpMyAdmin e backup à mão
A hospedagem para Joomla traz cPanel com phpMyAdmin, instalação pelo Softaculous, PHP 8.3 e 8.4 e backup periódico conforme o plano.