
Primeiros passos
Como criar uma senha forte e segura: o que vale em 2026
Comprimento vale mais que símbolos: o NIST pede no mínimo 15 caracteres para a senha usada sozinha e acabou com a troca periódica obrigatória. Veja como gerar senhas e frases-senha no terminal, checar se uma senha já vazou, guardar tudo num gerenciador e ativar a verificação em duas etapas.
- Por equipe técnica da Hospedagem Segura
- Atualizado em 10/10/2026
- 8 min de leitura
Texto do artigo
Neste artigo
- O que mudou nas regras de senha do NIST
- O que a cartilha do CERT.br recomenda
- Como gerar uma senha forte e aleatória
- Frase-senha: longa e fácil de lembrar
- Como saber se a sua senha já vazou
- Gerenciador de senhas e verificação em duas etapas
- Senhas da hospedagem: o que proteger primeiro
- Perguntas frequentes
Uma senha forte e segura em 2026 é longa, única para cada conta e sorteada, não inventada. A revisão atual da norma de autenticação do NIST, a SP 800-63B-4, publicada em julho de 2025, pede no mínimo 15 caracteres quando a senha é a única proteção da conta, acabou com a troca periódica obrigatória e manda conferir se a senha escolhida já apareceu em vazamentos.
A cartilha de segurança do CERT.br vai na mesma linha: uma senha diferente para cada serviço, senhas longas (por exemplo, três palavras aleatórias), um jeito seguro de guardá-las e a verificação em duas etapas ligada sempre que o serviço oferecer. Abaixo, o que mudou nas regras, como gerar senhas e frases-senha no terminal, como checar se uma senha já vazou e o que proteger primeiro na sua hospedagem.
O que mudou nas regras de senha do NIST
O NIST (o instituto de padrões dos Estados Unidos) escreve as regras que os sistemas do governo americano seguem para autenticar usuários, e elas viraram referência para o mercado. A SP 800-63B-4 substituiu a edição anterior, de 2017, e ficou assim:
- Mínimo de 15 caracteres quando a senha é o único fator de autenticação; mínimo de 8 quando ela faz parte de uma autenticação de múltiplos fatores.
- O sistema deveria aceitar senhas de pelo menos 64 caracteres, com espaços e acentos.
- Nada de regra de composição obrigatória, como exigir maiúscula, número e símbolo.
- Nada de troca periódica obrigatória. A troca passa a ser exigida quando há indício de que a senha foi comprometida.
- Toda senha nova deve ser comparada com uma lista de senhas comuns, previsíveis e vazadas, e recusada se estiver nela.
- O sistema tem de permitir gerenciadores de senha e o preenchimento automático, e deveria deixar colar a senha no campo.
- Sem dicas de senha e sem perguntas secretas do tipo "nome do primeiro animal de estimação".
A lógica por trás disso: regras de composição e trocas forçadas levam as pessoas a criar variações previsíveis, como trocar a letra a por @ ou somar o ano no fim. Quem ataca testa essas variações primeiro. O que dificulta de verdade é comprimento e sorteio.
Se você mantém um site com área de login
As mesmas regras valem para o seu sistema: aceite senhas longas e frases com espaço, não limite o tamanho a 16 ou 20 caracteres, não bloqueie o colar no campo de senha, recuse senhas vazadas no cadastro e limite as tentativas de login erradas. Guarde as senhas só como hash, com um algoritmo próprio para isso, como Argon2, bcrypt ou PBKDF2.
O que a cartilha do CERT.br recomenda
O fascículo Autenticação da Cartilha de Segurança para Internet, do CERT.br, resume os cuidados para quem usa os serviços:
- Ative a verificação em duas etapas. Prefira chave de segurança física ou aplicativo gerador de códigos; use SMS só se não houver outra opção.
- Use uma senha diferente para cada conta: se uma vazar, as outras continuam protegidas.
- Crie senhas longas, como três palavras aleatórias. Evite sequências de teclado e informações pessoais, como nomes e datas.
- Guarde as senhas de forma segura: num gerenciador de senhas, em papel guardado em local seguro ou num arquivo criptografado.
- Troque imediatamente as senhas expostas em vazamentos.
- Tenha cuidado especial com contas importantes, como e-mail e banco, e evite salvar a senha delas no navegador.
A cartilha também sugere misturar números, símbolos e letras maiúsculas para reforçar a senha. Isso não contradiz o NIST: misturar ajuda quando é sorteado; o que o NIST proíbe é o sistema obrigar a mistura.
Como gerar uma senha forte e aleatória
A força de uma senha sorteada se mede em bits de entropia: comprimento vezes o logaritmo na base 2 do número de símbolos possíveis. Vinte caracteres sorteados entre letras maiúsculas, minúsculas e números (62 símbolos) dão cerca de 119 bits, muito além do que um ataque de força bruta consegue testar.
No Linux, o openssl e o pwgen geram senhas assim. O pwgen está nos repositórios do Debian e do Ubuntu:
sudo apt install pwgen
openssl rand -base64 18
pwgen -s 20 3O openssl rand -base64 18 sorteia 18 bytes (144 bits) e mostra o resultado em 24 caracteres. O pwgen -s gera senhas totalmente aleatórias; o número 20 é o comprimento e o 3, a quantidade.
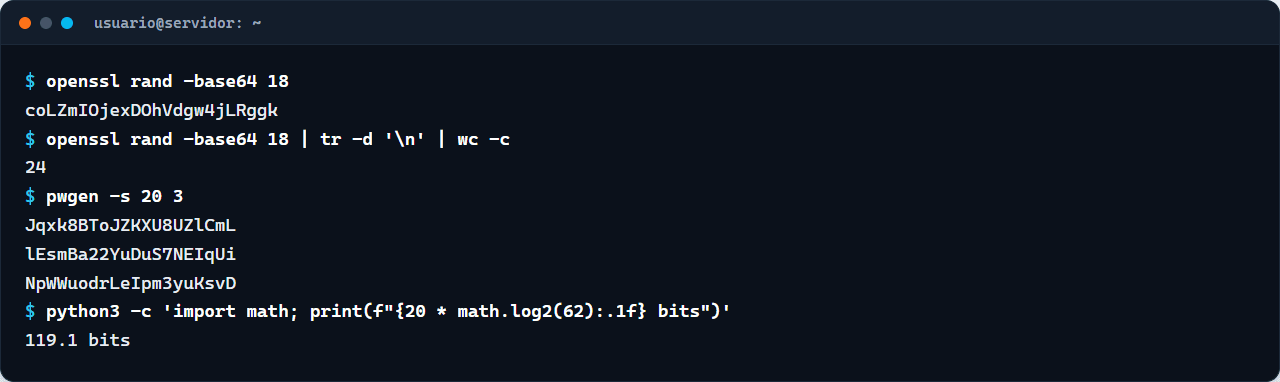
Senha assim ninguém decora, e nem precisa: ela vai para o gerenciador de senhas ou para um arquivo de configuração, como a senha do banco de dados no wp-config.php do WordPress.
Frase-senha: longa e fácil de lembrar
Para as poucas senhas que você precisa digitar de memória, como a do computador e a senha mestra do gerenciador, a frase-senha é a melhor escolha. O método Diceware sorteia palavras de uma lista de 7.776 itens; cada palavra soma 12,9 bits, e seis palavras chegam a 77,5 bits.
No Debian 13, o pacote diceware traz uma lista em português do Brasil:
sudo apt install diceware
diceware -w pt-br -n 6 -d ' ' --no-caps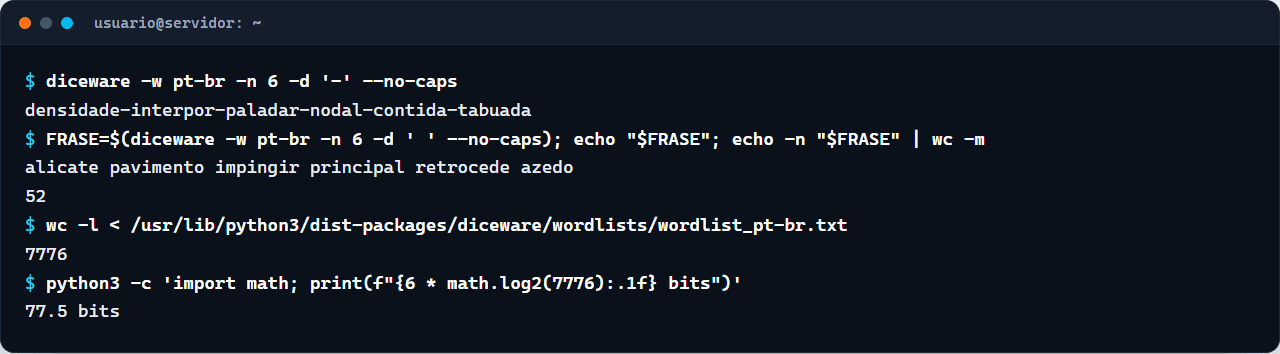
O ponto central é o sorteio. Uma frase que você inventa, como um verso de música ou o nome do time com o ano, é previsível; seis palavras sorteadas não têm relação entre si. Sem computador, dá para sortear com dados comuns: cada palavra da lista corresponde a cinco lançamentos de um dado.
Como saber se a sua senha já vazou
A base Pwned Passwords, do serviço Have I Been Pwned, reúne senhas que já apareceram em vazamentos de dados. Ela pode ser consultada sem enviar a senha: o script calcula o hash SHA-1 localmente, manda só os 5 primeiros caracteres e recebe de volta todos os hashes que começam com eles. A comparação final acontece na sua máquina.
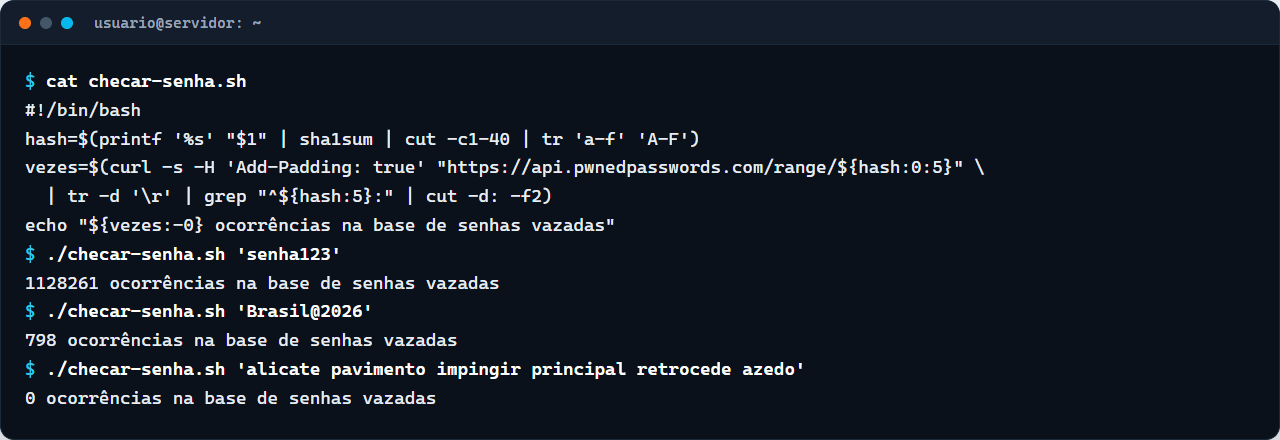
O resultado mostra o problema das senhas que parecem complexas: Brasil@2026 tem maiúscula, símbolo e número, e mesmo assim aparece 798 vezes. A frase de seis palavras sorteadas não aparece nenhuma.
Atenção
Gerenciador de senhas e verificação em duas etapas
Com uma senha diferente para cada serviço, só um gerenciador dá conta. Um bom gerenciador gera a senha na hora do cadastro, preenche o login e avisa quando uma senha salva aparece em vazamento; Bitwarden, KeePassXC e 1Password são exemplos. Proteja o gerenciador com uma frase-senha sorteada e com a verificação em duas etapas.
A verificação em duas etapas cobre o que a senha não cobre, como o golpe da página falsa: mesmo com a senha, o invasor precisa do segundo fator. Na ordem de preferência do CERT.br, use chave de segurança física, depois aplicativo autenticador e, só se não houver alternativa, SMS. Onde houver a opção de chave de acesso (passkey), use: ela dispensa a senha e não funciona numa página falsa, porque fica presa ao endereço do site verdadeiro.
Senhas da hospedagem: o que proteger primeiro
Numa hospedagem de sites, algumas senhas abrem todas as outras. Comece por elas:
- E-mail do responsável: é por ele que se recuperam as demais contas.
- Área do cliente da hospedagem e conta do domínio no Registro.br: quem entra ali troca senhas, DNS e dados do titular.
- cPanel: dá acesso a arquivos, bancos de dados, e-mails e DNS. Ative a autenticação de dois fatores.
- Painel do WordPress ou do CMS, com um usuário administrador por pessoa.
- FTP, SFTP e banco de dados: senhas sorteadas, longas e exclusivas, guardadas no gerenciador.
Na hospedagem de sites da Hospedagem Segura, o cPanel tem verificação em duas etapas disponível, o Imunify360 faz a varredura de malware e filtra ataques com firewall de aplicação (WAF), e cada conta roda isolada com CloudLinux e CageFS. A senha forte e o 2FA continuam com você; o plano cuida do resto do servidor.
Perguntas frequentes
Quantos caracteres deve ter uma senha forte?
No mínimo 15 caracteres, segundo o NIST SP 800-63B-4, quando a senha é a única proteção da conta. Com verificação em duas etapas o mínimo cai para 8, mas mais longo continua melhor: para senhas guardadas no gerenciador, use 20 ou mais caracteres sorteados.
Preciso trocar a senha a cada 90 dias?
Não. A revisão atual do NIST proíbe exigir troca periódica; troque a senha quando houver sinal de vazamento ou de acesso indevido, ou quando souber que um serviço que você usa foi invadido.
Frase-senha é mais segura que senha com símbolos?
Sim, quando as palavras são sorteadas: seis palavras de uma lista de 7.776 somam 77,5 bits de entropia e são fáceis de digitar. Uma senha curta com trocas previsíveis, como Brasil@2026, já aparece em listas de senhas vazadas.
É seguro guardar senhas no navegador?
Para contas comuns, é melhor do que repetir a mesma senha em vários sites. Para e-mail, banco e acesso à hospedagem, o CERT.br recomenda não salvar a senha no navegador; use um gerenciador de senhas protegido por frase-senha e verificação em duas etapas.
Leia também
- Painéis de controleComo ativar a autenticação de dois fatores no cPanelCom a autenticação de dois fatores, entrar no cPanel exige a senha e um código temporário do seu celular. Mesmo que a senha vaze, ninguém acessa a conta sem o código.3 min de leitura10/10/2026
- WordPressComo proteger seu site WordPress contra ataques: checklist de 2026Checklist de segurança para WordPress baseado no guia oficial Hardening WordPress e testado no WordPress 7.1.3: atualizações automáticas, dois fatores, usuário admin, permissões de arquivos, DISALLOW_FILE_EDIT, XML-RPC, plugins abandonados e backup.8 min de leitura10/10/2026
- WordPressComo remover malware do WordPress e evitar nova infecçãoRedirecionamentos estranhos, aviso do Google ou páginas de spam são sinais de infecção. Veja como limpar o WordPress na ordem certa e fechar a porta por onde o ataque entrou.4 min de leitura10/10/2026
Hospedagem com cPanel e verificação em duas etapas
Planos com cPanel, 2FA disponível, Imunify360 contra malware e isolamento de conta com CloudLinux e CageFS.